
وقتی از اینترنت استفاده میکنید و در این فضا حضور دارید، فارغ از اینکه از VPN استفاده میکنید یا نه، دستگاه شما دو کار انجام میدهد: «ارسال داده» و «دریافت داده». ارسال داده زمانی است که دستگاه شما بستههای اطلاعاتی مانند انواع ویدئو را به یک سرور راهدور میفرستد اما دریافت داده برعکس آن است؛ یعنی تقریبا هر کلیک شما در اینترنت ارسال و دریافت داده محسوب میشود.
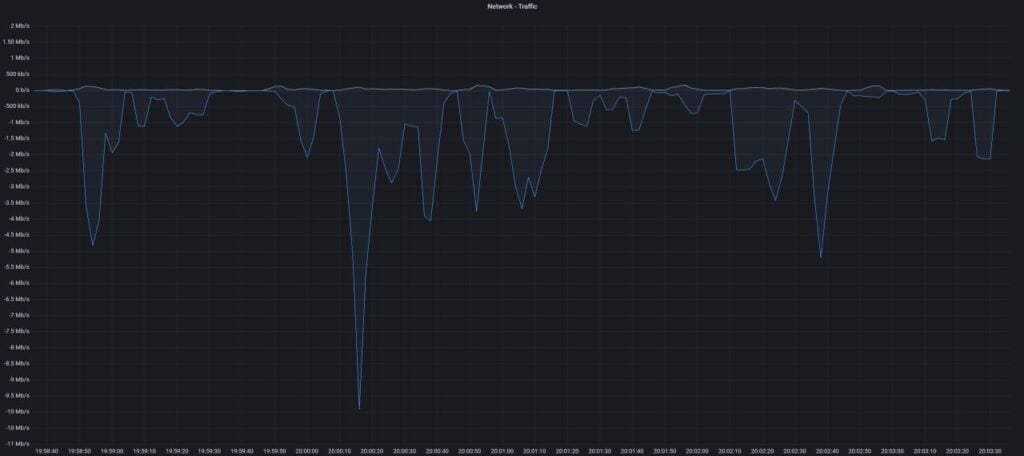
به این ترتیب که وقتی از VPN استفاده میکنید، بستههای ارسالی و دریافتی بین دستگاه شما و سرور VPN رمزنگاری میشوند، بنابراین ناظر بیرونی مانند، ارائهدهنده اینترنت، مدیر شبکه یا دولت نمیتواند بفهمد محتوای داده چیست یا شما دقیقا چه کاری انجام میدهید. این بسیار مهم است، اما یک چیز وجود دارد که پنهان نمیشود؛ آن هم میزان دادهای است که از دستگاه شما ارسال یا دریافت میشود.
برای مثال، مرور شبکه اجتماعی X به مدت ۵ دقیقه، از دید یک مدیر شبکه چنین الگویی دارد. این نمودار، چه از VPN استفاده کنید و چه نکنید، تفاوتی نخواهد داشت. در تصاویر زیر، نمودار شماره یک حجم ارسال و نمودار شماره دو حجم دریافت داده را نشان میدهد. هنگام استفاده از X، عمدتا دادههایی مانند متن، تصویر و ویدئو دریافت میکنید، به همین دلیل فعالیت اصلی در بخش دانلود دیده میشود. این الگوی ترافیکی معمول یک کاربر است.
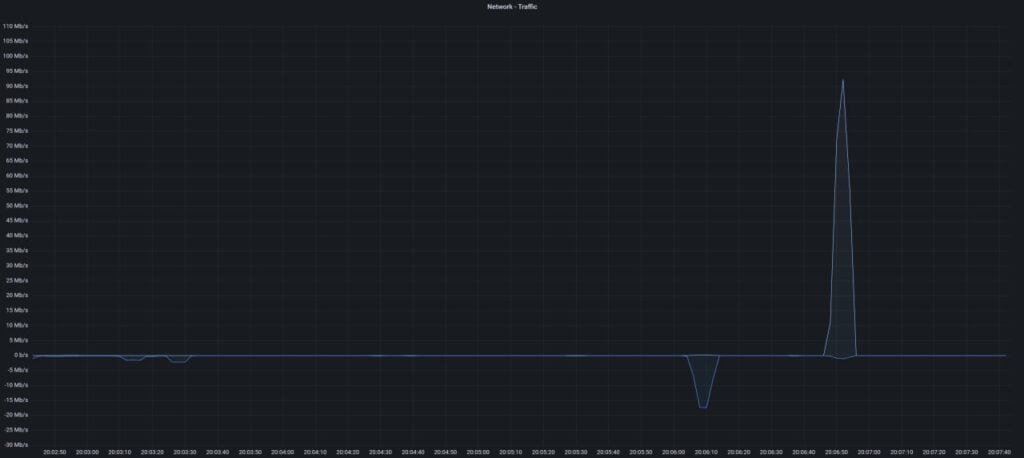
مثال ملموستر، بارگذاری یک فایل ۵۰ مگابایتی در یک کانال تلگرام است. در این حالت، افزایش شدید ارسال داده در نمودار بهوضوح دیده میشود. این همان فایل ۵۰ مگابایتی است که از دستگاه شما به سرور تلگرام ارسال میشود.
ممکن است بپرسید: «این نمودارها جالباند، اما چرا باید برای من مهم باشند؟» پاسخ این است که اگر شرایط زیر درباره شما صدق میکند، باید بسیار دقیق توجه کنید:
- در کشوری سرکوبگر و بدون آزادی بیان زندگی میکنید.
- در شبکههای اجتماعی مانند X یا تلگرام محتوای ضدحکومتی منتشر میکنید.
- اطلاعات حساسی را افشا میکنید که ممکن است برای برخی دردسرساز باشد.
چگونه یک مخالف شناسایی میشود
افرادی که در حکومتهای سرکوبگر زندگی میکنند و در شبکههای اجتماعی محتوایی منتشر میکنند که از نظر حکومت «نامطلوب» تلقی میشود، همواره در معرض شناسایی، ردیابی و بازداشت هستند. به همین دلیل، اغلب از VPN استفاده میکنند تا آدرس IP آنها مخفی شود و دولت نتواند مستقیما مکانشان را ردیابی کند. این کار در کوتاهمدت مفید و ضروری است، اما اگر فردی در بلندمدت به طور فعال فعالیت اعتراضی داشته باشد، بهتنهایی مانع شناسایی او نخواهد شد. روش کار دولتها معمولا به این شکل است:
- شما در ساعت ۱۲:۳۰ یک ویدئو یا سند حساس ۵۰ مگابایتی در شبکههای اجتماعی بارگذاری میکنید.
- دولت از اپراتورهای تلفن همراه میپرسد: «کدام مشترکان دقیقا در این زمان حداقل ۵۰ مگابایت داده ارسال کردهاند؟»
- این پرسش فهرست بزرگی از کاربران را شامل میشود، چون دستگاههای هوشمند شما حتی بدون اقدام مستقیم شما دائما در حال ارسال و دریافت داده هستند.
- سپس کانال تلگرام یا صفحه مربوطه را برای مدتی زیر نظر میگیرند و هر بار گروهی از کاربرانی را که همزمان با انتشار پستها مقدار مشخصی داده ارسال کردهاند، شناسایی میکنند.
- آنها لاگها و نمودارهای ترافیکی را برای یافتن جهشهای بزرگ در ارسال داده تحلیل میکنند. از آنجا که بیش از ۹۰درصد مصرف اینترنت کاربران معمولا دانلود است، ارسال فایلهای بزرگ بهراحتی قابل تشخیص است.
- پس از مدتی، میتوانند به یک مشترک مشخص برسند که جهشهای ارسال داده او دقیقا با زمان انتشار محتوا همزمان است.
- در این مرحله، اطلاعات لازم برای شناسایی و بازداشت شما را در اختیار دارند.
- حتی اگر از VPN یا Tor استفاده کنید، اجرای این نوع حمله دشوارتر میشود، اما همچنان کاملا ممکن است.
ترافیک فریبدهنده
این قابلیت جدید که اکنون در اپلیکیشن اندروید Windscribe در دسترس است، به طور خلاصه دو کار زیر را انجام میدهد:
- ایجاد حجم زیادی ترافیک جعلی بین دستگاه شما و سرور VPN
- محدودکردن سرعت اتصال
مورد اول با ایجاد «نویز شبکهای» تصادفی، تلاش میکند ارسال محتوای حساس شما را در میان حجم زیادی از فعالیت جعلی پنهان کند. این قابلیت جهشهای تصادفی در ارسال و دریافت داده ایجاد میکند تا زمانی که شما محتوای حساسی را بارگذاری میکنید، آن فعالیت از نظر الگوی ترافیک قابل تشخیص نباشد و با قبل و بعد آن تفاوتی نداشته باشد.
و مورد دوم سرعت اتصال را عمدا کاهش میدهد تا فرآیند ارسال، بسیار کندتر از توان معمول شبکههای LTE و ۵G باشد که معمولا بالای ۱۰۰ مگابیت هستند. هدف این است که شدت جهش ترافیکی کاهش یابد و ارسال فایل تا حد ممکن زمانبر شود. هرچه زمان ارسال طولانیتر باشد، بازه زمانیای که مهاجم هنگام درخواست از ISP بررسی میکند بزرگتر میشود.
همانطور که در تصویر شماره ۳ قابل مشاهده است، هرچه این بازه زمانی بزرگتر باشد، دادهها کمارزشتر و شناسایی یک کاربر مشخص دشوارتر خواهد شد. در نهایت، بارگذاری همان فایل در تلگرام با فعال بودن حالت Decoy Traffic چنین الگویی خواهد داشت.
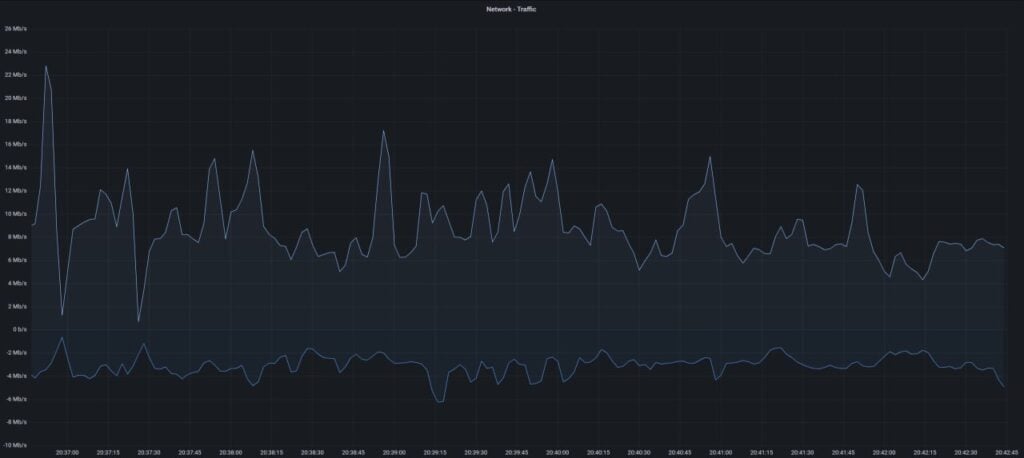
آیا میتوان تشخیص داد که بارگذاری دقیقا چه زمانی انجام شده است؟ درست بین ساعت ۲۰:۳۷:۳۰ تا ۲۰:۴۱:۴۵. هیچ جهش مشخصی در ارسال داده دیده نمیشود، چون فرآیند بارگذاری تقریبا ۱۰ برابر بیشتر از حالت عادی طول کشیده و دستگاه شما مقدار بسیار بیشتری از ۵۰ مگابایت داده منتقل کرده است. این نمودار بهراحتی میتواند نشاندهنده یک تماس ویدیویی یا هر سناریوی دیگری با مصرف بالای پهنای باند باشد.
نحوه فعالسازی حالت Decoy Traffic
برای استفاده از این قابلیت، به نسخه ۳.۱.۸۸۳ یا جدیدتر اپلیکیشن اندروید Windscribe نیاز دارید. برای فعالسازی، به مسیر Preferences سپس تب Connection بروید و گزینه Decoy Traffic را روشن کنید. سپس یکی از سه سطح زیر را انتخاب کنید:
High: بیشترین امنیت، اما با بیشترین مصرف داده
Medium: مصرف داده کمتر، اما امنیت پایینتر
Low: کمترین مصرف داده، اما کمترین سطح امنیت
برای هر یک از این حالتها، میزان تقریبی مصرف داده در هر ساعت به شما نمایش داده میشود.
هشدار مهم
این قابلیت هنوز آزمایشی است و نباید جان خود را به آن گره بزنید. حکومتهای سرکوبگر که به چنین روشهایی متوسل میشوند، معمولا علاقهای به افشای روشهای شناسایی مخالفان ندارند. روشی که در اینجا توضیح داده شد بدیهی است، اما ممکن است آنها روشهای دیگری نیز در اختیار داشته باشند. از ماهیت این قابلیت نیز برمیآید که سنجش دقیق میزان اثربخشی آن ممکن نیست، زیرا امکان انجام تست A/B یا دریافت بازخورد واقعی از موفقیت آن وجود ندارد.
اگر هماکنون محتوایی منتشر میکنید که ممکن است مورد خشم حکومت قرار بگیرد، استفاده از این قابلیت میتواند شانس شما را برای ایمن ماندن افزایش دهد، اما نباید آن را مجوزی برای رفتارهای پرخطر و بدون نگرانی از پیامدها بدانید. فراموش نکنید که چیزی به نام امنیت صددرصدی وجود ندارد.
در نهایت، با فعالبودن این قابلیت، حجم بسیار زیادی ترافیک جعلی تولید میشود؛ در حد گیگابایت. اگر از طرح اینترنت با حجم محدود استفاده میکنید، این ویژگی میتواند ظرف چند دقیقه یا چند ساعت کل سهمیه شما را مصرف کند. بنابراین مسئولانه از آن استفاده کنید و اگر قصد دارید بهطور مداوم از حالت Decoy Traffic استفاده کنید، پیشنهاد میشود به پلن Pro ارتقا دهید، زیرا پهنای باند نامحدود در اختیار شما قرار میدهد.
منبع: منتشر شده توسط وبسایت و تیم توسعهدهنده فلیترشکن Windscribe