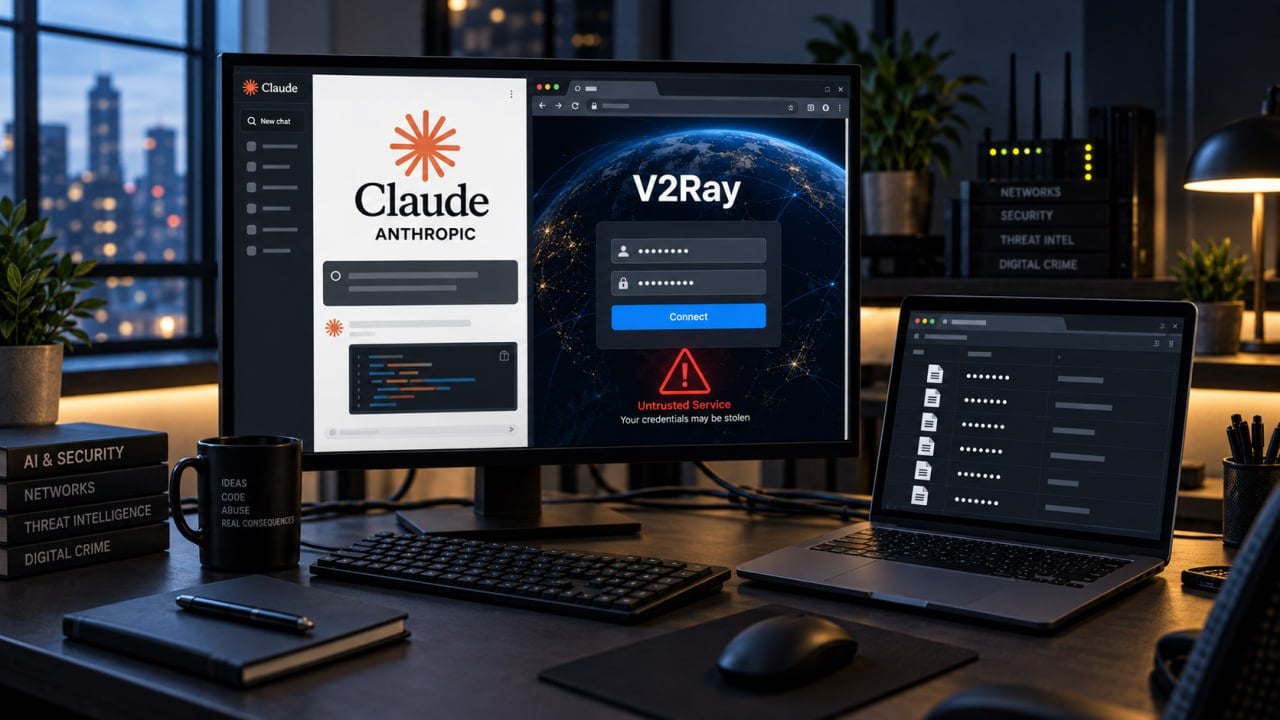
کاربری که دنبال راهی برای عبور از فیلترینگ میگردد، ممکن است با صفحهای روبهرو شود که ظاهرش شبیه سایت یک فیلترشکن است، اما برای فریب او ساخته شده است. شرکت آنتروپیک، سازنده هوش مصنوعی «کلاد»، در گزارش تازه خود از شناسایی یک عامل ایرانی خبر داده که از این ابزار برای ساخت بدافزار و صفحات جعلی با هدف حمله به کاربران داخل ایران استفاده کرده است. بخشی از این صفحات، ظاهر ابزارهای دور زدن سانسور و V2Ray را تقلید میکردند.
صفحات مورد اشاره طوری طراحی شده بودند که محتوای مخرب را فقط به بازدیدکنندگانی نشان دهند که نشانی اینترنتی یا IP آنها متعلق به ایران بود. یعنی سایت ابتدا بررسی میکرد اتصال کاربر از کدام کشور آمده است و سپس درباره نمایش محتوای مخرب تصمیم میگرفت. این ویژگی نشان میدهد کاربران داخل ایران به طور مشخص هدف این طرح بودند.
روش فریب فقط به نام فیلترشکنها محدود نبود. در این مجموعه، صفحه جعلی ورود آنتیویروس ESET NOD32 و پنجرههایی شبیه درخواست ورود ویندوز و اکسل هم وجود داشت. هدف چنین صفحههایی این است که کاربر تصور کند با یک برنامه معتبر روبهرو شده و نام کاربری یا رمز خود را وارد کند؛ در حالی که اطلاعاتش به دست مهاجم میرسد.
یکی دیگر از روشهای مورد اشاره، «کلیکفیکس» بود. در این روش، سایت با بهانههایی مانند رفع خطا یا اثبات اینکه «ربات نیستید»، از شما میخواهد متنی را کپی و در بخش اجرای دستورهای کامپیوتر وارد کنید. کاربر فکر میکند دارد مشکل را حل میکند، اما ممکن است با اجرای همان دستور، بدافزار را روی دستگاهش فعال کند. مایکروسافت نیز درباره این شیوه فریب هشدار داده است.
در بخش دیگری از این فعالیت، بدافزاری برای ویندوز به نام «SECOMS64» ساخته شده بود. بر اساس گزارش، این بدافزار قابلیت ثبت کلیدهای فشردهشده روی صفحهکلید، عکس گرفتن از صفحه کامپیوتر، استخراج اطلاعات ورود ذخیرهشده در مرورگر کروم و بررسی وضعیت ابزار امنیتی مایکروسافت دیفندر را داشت. به زبان ساده، در صورت آلوده شدن دستگاه، متنهایی که تایپ میکنید، اطلاعاتی که روی صفحه میبینید و اطلاعات ورود شما میتوانند در معرض سرقت قرار بگیرند.
برای فرستادن اطلاعات جمعآوریشده نیز از رباتهای تلگرام استفاده میشد. در همین مجموعه، یک برنامه اندرویدی برای جمعآوری و ارسال مخاطبان، پیامها و فایلهای رسانهای دستگاه شناسایی شده است.
آنتروپیک میگوید مهاجم از کلاد برای ساخت و آزمایش این ابزارها استفاده کرده، نه برای اجرای مستقیم عملیات زنده. شرکت همچنین از مسدود کردن حسابهای مرتبط خبر داده است.
این گزارش به معنی آلوده بودن خود V2Ray، تلگرام، ویندوز یا آنتیویروس ESET نیست. موضوع، سوءاستفاده از نام و ظاهر ابزارهای شناختهشده برای جلب اعتماد کاربران است. برای کسی که به دنبال دسترسی به اینترنت آزاد است، نام آشنای یک فیلترشکن ممکن است اطمینانبخش باشد؛ اما همین اعتماد میتواند وسیله فریب او شود.
برای پیشگیری از آلودگی و سرقت اطلاعات:
۱. فیلترشکن را از منبع رسمی بگیرید. از لینک دانلودی استفاده کنید که سازنده برنامه در وبسایت یا صفحه رسمی خود معرفی کرده است. وجود لوگو یا عبارت «نسخه رسمی» روی یک سایت یا کانال، نشانه معتبر بودن آن نیست.
۲. دستورهای ناشناس را اجرا نکنید. اگر سایتی برای «رفع مشکل اتصال» یا «اثبات اینکه ربات نیستید» از شما خواست متنی را در پنجره Run یا PowerShell کپی و اجرا کنید، ادامه ندهید. این یکی از روشهای فریب کاربران برای نصب بدافزار است.
۳. رمز حسابهای دیگر را وارد نکنید. صفحه دانلود فیلترشکن نباید از شما رمز ویندوز، ایمیل یا حساب تلگرام بخواهد. پنجرههایی که شبیه صفحه ورود برنامههای معتبر هستند هم میتوانند جعلی باشند.
۴. برای نصب برنامه، ابزارهای امنیتی را خاموش نکنید. درخواست غیرفعال کردن آنتیویروس یا نادیده گرفتن هشدار امنیتی را جدی بگیرید. ادعای «برای وصل شدن فیلترشکن لازم است» دلیل قابل اعتمادی نیست.
۵. برنامهها و سیستمعامل را بهروز نگه دارید. بهروزرسانی را از تنظیمات خود دستگاه، برنامه یا منبع رسمی دریافت کنید؛ نه از پنجره ناگهانی یک سایت.
اگر رمزتان را در صفحه مشکوک وارد کردهاید یا احتمال میدهید دستگاه آلوده شده است:
۱. اگر فایل یا دستور مشکوکی اجرا کردهاید، اتصال دستگاه به اینترنت را قطع کنید. وایفای، اینترنت همراه یا کابل شبکه را قطع کنید تا ارتباط احتمالی بدافزار با مهاجم محدود شود. این کار بهتنهایی دستگاه را پاک نمیکند.
۲. رمزها را با یک دستگاه سالم تغییر دهید. از گوشی یا کامپیوتر مطمئن دیگری استفاده کنید و ابتدا رمز حساب آسیبدیده و ایمیل اصلی خود را تغییر دهید. اگر همان رمز را جای دیگری هم استفاده کردهاید، آن را نیز عوض کنید.
۳. دسترسیهای ناشناس را ببندید. در تنظیمات امنیتی حسابها، بخش «دستگاههای متصل» یا «نشستهای فعال» را بررسی کنید و دستگاههایی را که نمیشناسید، خارج کنید. فقط به تغییر رمز اکتفا نکنید.
۴. راههای بازیابی حساب را بررسی کنید. مطمئن شوید شماره تلفن و ایمیل بازیابی متعلق به خودتان است و فرد دیگری آنها را تغییر نداده است.
۵. ورود دومرحلهای را فعال کنید. این کار یک لایه محافظتی اضافه برای حساب ایجاد میکند، اما جای پاکسازی دستگاه آلوده را نمیگیرد.
۶. دستگاه را بررسی و پاکسازی کنید. با ابزار امنیتی معتبر و بهروز، اسکن کامل انجام دهید. اگر بدافزار پیدا شد یا احتمال آلودگی همچنان جدی بود، از فرد متخصص و قابل اعتماد کمک بگیرید؛ ممکن است نصب دوباره سیستمعامل لازم باشد.
۷. تا زمان پاکسازی، با دستگاه مشکوک وارد حسابهای حساس نشوید. رمز تازه، اطلاعات بانکی و کدهای ورود را در آن وارد نکنید؛ بدافزار ممکن است دوباره آنها را ثبت کند.
۸. صرف باز کردن یک صفحه، اثبات آلودگی نیست. مشخص کنید چه کاری انجام دادهاید: فقط صفحه را دیدهاید، رمز وارد کردهاید، فایل نصب کردهاید یا دستوری اجرا کردهاید. این تفاوت برای انتخاب اقدام مناسب مهم است.